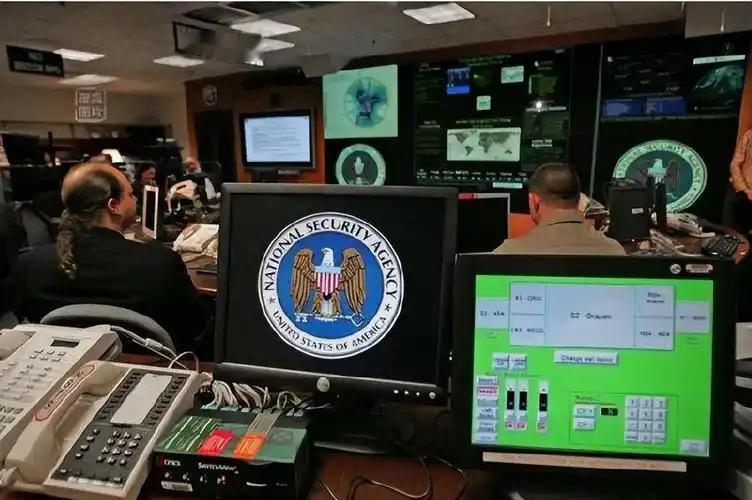
美国中情局不装了,公开把中国民企当窃密目标,AI、芯片、生物科技全上榜,偷情报从暗地改成明着来,这黑手伸得太长。
中情局副局长埃利斯9月8日在华盛顿网络安全会议上公开称,要把大量中国企业纳入情报搜集范围,人工智能半导体生物科技等前沿民企被划入重点。
这一表态把美国经济窃密从暗处推到台前,也打破其以往不公开谈论经济窃密的惯例。
过去美国较少公开把针对经济的谍报活动摆上台面,因为这会冲击盟友信任并给对手反制口实。
如今科技竞争压过传统军事维度,核心数据散落在企业法务研发和云平台,体制外工程师也可能掌握国家级信息,情报机构因此可能把民企视作准国家目标。
这种转向会把风险从保密室扩展到日常操作,代码仓库权限供应商合同访客网络都可能成为入口。
一个不易联想到的维度是碎片数据聚合,创投尽调开源提交云账号日志单看普通,拼接后或许能还原技术路线和产能节奏,创投圈开源代码库高校实验室初创供应商均被盯上。
斯诺登2014年接受德国电视一台采访时称,美国经济间谍活动并不新鲜,西门子有用信息会被偷,欧洲反垄断官员通讯和法国能源企业谈判细节也被窃。
这说明盟友尚不能幸免,中国民企更难仅靠商业规则获得保护,外交部去年10月点名中情局长期用卑劣手段窃密和干涉颠覆,连盟友也大规模窃听。
官方定性说明问题不是单个企业风控,而是系统性安全议题,民企不是体制外避风港,芯片大模型疫苗无人机等资产具有战略属性。
企业需要落地数据分级,研发资料划清内外边界,访客网与生产网隔离,海外合同核心参数不放进附件,投行合作联合实验室开源共建都要卡死保密红线。
美方长臂监控可能覆盖董事会程序员云账号出差笔记本,保密不再专属体制内单位。
埃利斯公开表态可能标志经济窃密从隐蔽走向制度化,但它并非全新动作,而是说辞和范围的更新。
应对重点在于把民企战略资产纳入系统防护,同时用国际规则和证据链反制,不能只靠公安机关或事后补救。