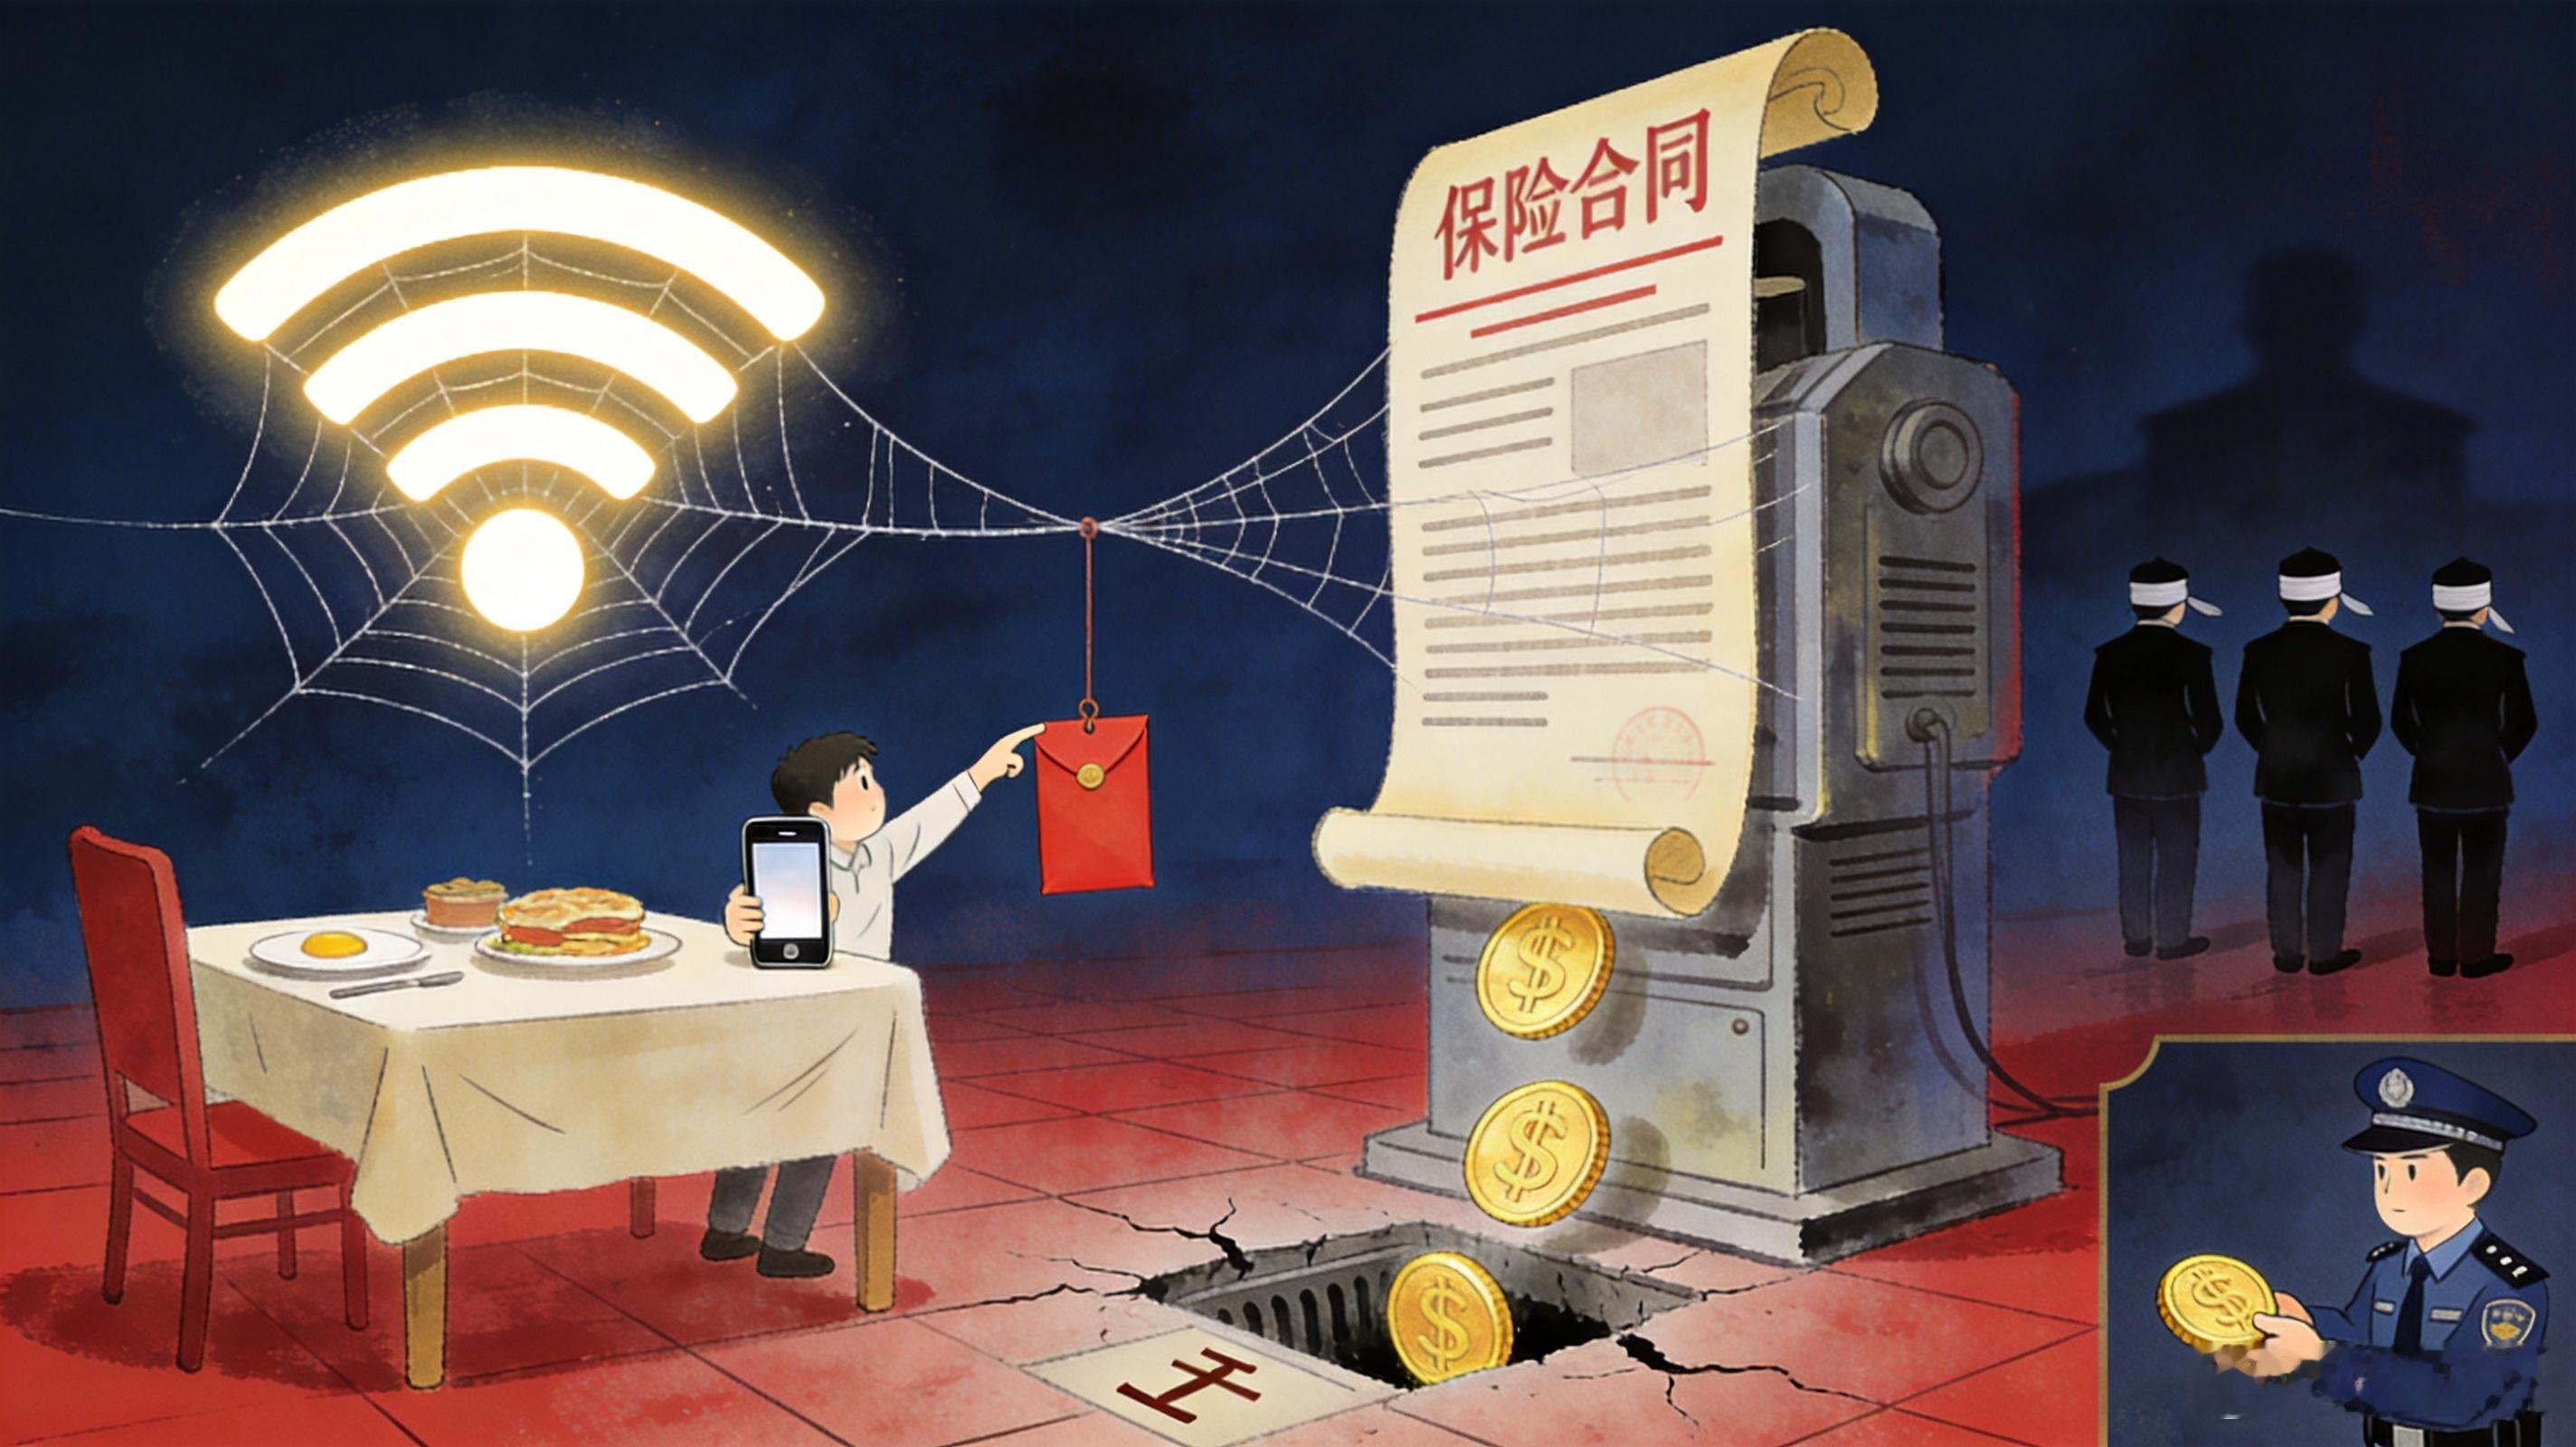
连个WiFi被划走850块:不是运气差,是这套陷阱本来就摆在那儿!
湖北荆州公安县的谭女士,假期和亲友在早餐店吃饭,随手连了个公共WiFi。她看到弹窗里有个“签到红包”,顺手点了。紧接着,手机银行提醒她,卡里的钱被接连划走三笔,一共850多块。等她反应过来给对方打电话,对方是一家开在上海的保险公司。
最后钱是民警帮着追回来了。很多人看完松一口气,说这是运气好,遇上了好警察。
我不这么看。这不是运气差,是这套陷阱从一开始就摆在那儿,只等着谁伸手。
先把技术这条线捋清楚。免费公共WiFi,是这两年最成熟的一条钓鱼入口。做法无非两种:一种是仿冒,搭一个和商家同名或近似的热点,你一联网,跳出来的就是它的页面;另一种是投毒,在正常的网络里塞进劫持页,你连上谁,弹窗就是谁的。你以为你只是“连个网”,其实你已经把自己的入口交出去了。领红包、抽奖、免密登录、扫一扫,这些都是往你脸上推的动作,推的目的只有一个——让你点那一下。
再说钱这条线,这才是绝大多数人看漏的地方。850块不是被“偷”走的,账面上它是一笔“合法”的保险扣款。也就是说,动手的不是黑客,是一套写好的商业流程:先用一块钱甚至几毛钱的“红包”做诱饵,把你引进某个授权页面,你在那个页面点了“确认”,就等于签了一份你自己都没看过的协议,里面写着首月几块、次月起每月自动扣多少。你连着三笔被划走,是因为它扣的从来不是一次,是“连续包月”。
我去年就说过,真正的网络安全,从来不只在服务器和代码里,它在你每一次“顺手点一下”的手指头上。上个月我写过一条,讲美智库提议的数据中心袭击,那是高来高去的攻防;而谭女士这一单,是低到尘埃里的攻防,门槛低、成本小、覆盖面大,恰恰是最难防的一类。
那问题来了:既然这一套玩法这么成熟,为什么还能在早餐店里大行其道?
因为它卡在三个部门的缝里。这不是网络攻击,网安部门管不到;这又是“你在页面上自己点的确认”,交易纠纷又像民事;保险销售违规,行业监管又嫌它金额太小。850块这个数字,就是精心设计过的——小到多数人懒得为它较真,大到确实肉疼。骗子算准的,是维权成本永远高于损失本身。
要我说,治这个病,光靠提醒“别乱连WiFi”是不够的。得有两个动作:一个是把“自动续费”“首月低价”这种结构性诱导条款,强制做成醒目的二次确认,谁也别想靠默许把字塞给你;另一个是给公共WiFi立规矩,谁提供服务谁负责,出了劫持页,谁家的网谁担责。把责任钉到具体的人头上,比一百条提示都管用。
这事儿搁咱东北讲,就是——你不锁门丢了东西,怪小偷;可要是小区门口天天有人摆摊配钥匙、发万能钥匙,那就不光是你的问题了。
谭女士这850块追回来了,谢谢民警。可下一个没追回来的人呢?
女子连公共WiFi被连扣3笔钱国庆假期国庆黄金周释放文旅消费活力